
背景
本研究では、System of Systems(SoS)を、自律的に意思決定する主体が相互作用する社会的システムとして捉えます。対象となるのは、個々の要素の正しさだけでは説明しきれない、全体としての振る舞いが重要になる大規模な社会技術システムです。
そのような SoS の全体の振る舞いを設計するための工学的な方法を確立することを目指しています。構造や接続関係だけでなく、主体どうしの相互作用、利害、意思決定まで含めて扱い、望ましいシステム全体の振る舞いを説明・設計・検証するための方法論を構築します。
課題
自動運転交通、スマートグリッド、スマートシティ、データ連携基盤など、現代のシステムは複数の主体が独立に意思決定する分散型システムとなっています。このような環境では、各主体が合理的に行動していても、その相互作用の結果として全体に望ましくない現象が生じることがあります。
- 利己的な行動により全体効率が低下することがあります。たとえば交通では渋滞、エネルギーでは電力ピークのような問題が生じます。
- 想定外の相互作用によって、システム全体が不安定化することがあります。
- 個々のシステムがそれぞれ最適に動いていても、全体としては機能しない場合があります。
従来研究の限界
従来のシステム工学や SoSE は、アーキテクチャ設計、通信・制御、ソフトウェア設計といった観点を扱ってきました。一方で、実社会の SoS で重要になる「主体がどう行動するか」という問題は、十分には扱われていません。
そのため、構造としては正しく設計され、個々の要素が仕様通りに構築されていても、実運用では期待したように機能しないという問題が残ります。SoS を実社会で機能させるには、構造設計だけでなく、主体の意思決定と相互作用を設計対象に含める必要があります。
研究内容
本研究では、「制御する」のではなく、「望ましい行動が自然に選ばれるように設計する」という考え方を採用します。具体的には、ルールや契約、インセンティブを設計し、各主体が自律的に行動しても、全体として望ましい状態に収束するような仕組みを構築します。
つまり、主体の意思決定と相互作用を前提として、その結果として望ましい均衡が現れる条件を設計します。SoS を社会技術システムとして扱うことで、構造設計に加えて、行動設計や制度設計まで含めた方法論へ広げることを目指します。
これまでの成果
このテーマは MaaS のレジリエンス研究から始まりました。エンタープライズアーキテクチャモデリングに基づく MaaS のレジリエンス分析・設計(Reliability Engineering & System Safety, 2023)、FRAM を半定量化したデジタルヘルスケアサービスの信頼性分析(Computer Systems Science and Engineering, 2023)に続き、マルチエージェント強化学習によるレジリエンスエンジニアリング手法(IEEE Transactions on Network and Service Management, 2026)へと発展しています。
SoS 全体の保証については、ステークホルダーの合意形成に基づくレジリエンス保証(IEEE Access, 2025)、ArchiMate による評価手法(Systems, 2025)、Stackelberg 進化ゲームによる動的レジリエンス分析(ICSRS 2025・SoSE 2026)と、モデリングからゲーム理論へ手法を広げてきました。ガバナンスを設計変数として扱う実証研究(SoSE 2026)は、制度設計まで含めたこのテーマの方向性を示す成果です。
産学官の活動とも連動しています。自動運転の保証技術を扱う SEAMS・TIGARS プロジェクトや IEC 62853 に関わる標準化活動に参加しています。関連する解説として、自動運転の総合信頼性に関する解説(自動車技術会 会誌, 2024)があります。
この研究のうれしさ
交通・エネルギー・物流のように多くの組織が関わるサービスは、どこか1つの組織の判断だけでは全体を良くできません。この研究が進むと、ルールやインセンティブの設計を通じて参加者が自然に協調し、災害や障害が起きてもサービス全体が止まりにくい社会システムを作れるようになります。
全体が望ましい方向に向かう条件を設計するという考え方は、1つの主体では制御できない規模の社会システムを扱ううえで有効だと考えています。
目指す姿
目指しているのは、SoS を均衡として設計するという考え方を具体化し、実社会で活用できる設計・検証基盤を確立することです。Contract Architecture Description Language(CADL)によるルール・契約の形式化、自律主体を前提とした動的適応の設計、システム全体としての総合信頼性の評価、さらにデジタルツインを用いた実証を通じて、社会技術システムとしての SoS を扱う方法論へ発展させていきます。
- ルール・契約の形式化と検証: システム構成に加えてルールや契約も記述し、矛盾や不整合を設計段階で検出します。
- 自律主体を前提とした動的適応の設計: 各主体が独立に行動・学習しても、全体として望ましい状態に収束する仕組みを明らかにします。
- システム全体としての総合信頼性評価: 主体どうしの相互作用によって生じる問題も含めてシステム全体を評価し、回避方法を検討します。
学生の研究テーマの例
上に挙げた基盤づくりと並行して、次のようなテーマに取り組みます。学生の研究テーマも、この方向性のなかから相談して決めていきます。
- Contract Architecture Description Language(CADL)によるルール・契約の記述と設計時検証
- Stackelberg ゲーム・進化ゲームに基づく SoS レジリエンスの動的分析
- ガバナンスを設計変数とする実証研究(性能と自律性のトレードオフ分析)
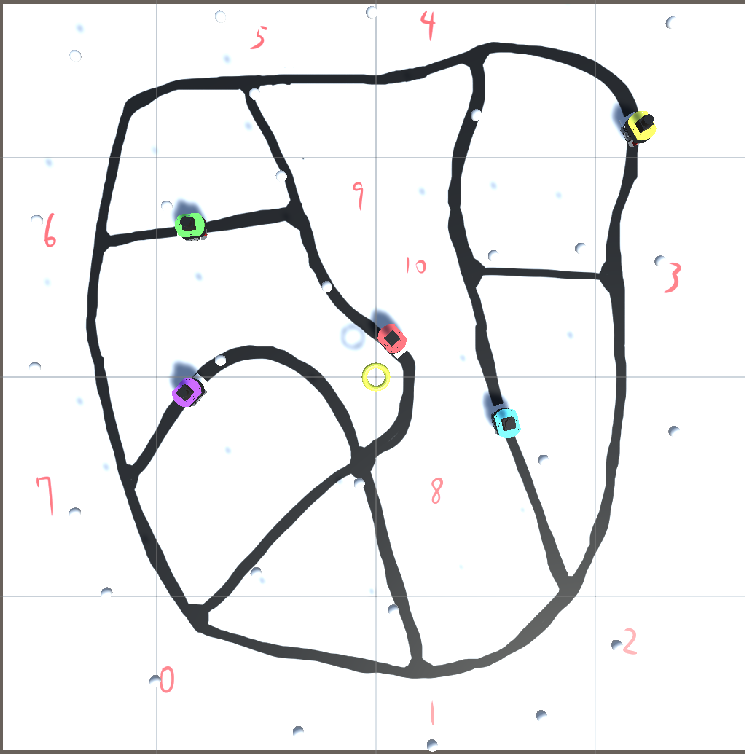
- ロボットシミュレータなどのデジタルツインを用いた SoS 実験環境の構築
- MaaS・空港・防災・危険物輸送など、実サービスを対象にしたケーススタディ


